연합뉴스
[신상잇슈] 맥도날드 '게살 크림 크로켓 머핀'·팔도 '바지락 짬뽕'
연합뉴스
"총괄부서로서 정보 취합해 만든 엑셀시트…어제저녁 인지"
"일반적으로 바이러스토털에서 악성코드 등 검사하지 않아"
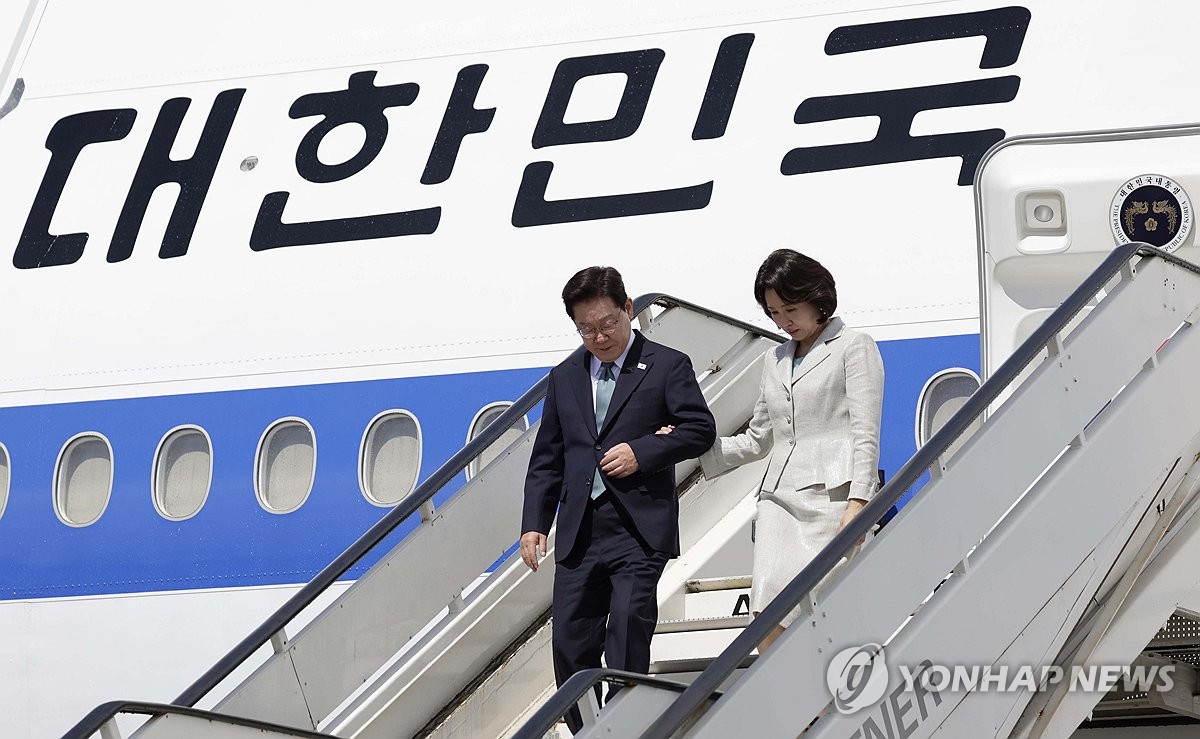
(브뤼셀=연합뉴스) 한상균 기자 = 벨기에를 방문한 이재명 대통령과 김혜경 여사가 9일(현지시간) 브뤼셀 멜스부르크 공군 기지에 도착한 공군 1호기에 내리고 있다. 2026.6.9 xyz@yna.co.kr
(서울=연합뉴스) 김지헌 기자 = 이재명 대통령 내외를 포함한 공군 1호기 탑승객의 정보가 기재된 명단 파일은 외교부에서 작성하는 문서 형식을 띤 것으로 파악됐다.
외교부 당국자는 3일 취재진과 만난 자리에서 "외교부 문서 형식은 맞다"면서 "엑셀시트 형식이니까 공문서 형태는 아니다"라고 말했다.
당국자는 "외교부가 정상 순방 행사의 총괄 기관으로서 그런(탑승자 개인) 정보를 취합해서 작성하게 돼 있다"며 "외교부에서 작성하는 양식과 유사하다는 것"이라고 설명했다.
다만 "단정적으로 외교부 문서가 맞다, 아니다를 말하기는 수사가 진행 중이어서 곤란하다"고 덧붙였다.
외교부 내에서는 의전장실이 정상의 해외 순방을 총괄하는 실무 부서로서 1호기 탑승객 명단과 관련 자료를 관리한다고 당국자는 설명했다.
그렇다면 유출된 파일은 외교부 의전장실 내에서 작성됐고 모종의 경위를 거쳐 외부로 새어 나간 것으로 추정된다.
해당 파일은 '바이러스 토털'이라는 악성코드 감염 여부 검사 사이트에 업로드된 상태로 발견됐다.
당국자는 보안 문서에 해당하는 탑승객 명단 등을 이런 식으로 외부 사이트에 올려 악성코드 등 검사를 하는지에 대해 "의전장실에는 그런 프로토콜(절차)이 없다"며 "일반적으로 직원들이 거기서 하는 것은 없다"고 전했다.
정상 순방 행사에 관여하게 되는 외부 민간 업체에서도 해당 문서를 받아볼 수 있는지를 두고는 "보안 접근권이 있는 직원만 볼 수 있는 것으로 안다"면서 외교부에서의 유출 가능성을 "열어놓고 조사가 진행 중"이라고 말했다.
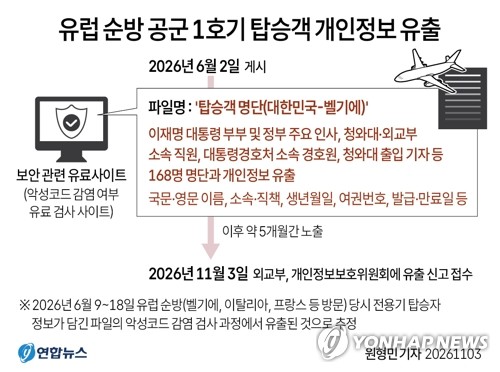
외교부는 경찰 및 국가정보원과 함께 해당 파일의 배포 경로를 토대로 유출 지점을 파악하고 있다. 외교부 의전장실과 순방 대상 국가의 대사관 직원 등이 일차적 조사 대상에 포함될 것으로 보인다.
당국자는 배포 경로나 공유 범위는 정상 순방 행사와 관련된 비밀에 해당하기 때문에 현재 공개할 수 없다고 설명했다.
외교부는 이 사건이 처음 보도된 시점인 전날 저녁에 파일 유출을 인지했다고 한다. 인지하게 된 경위로는 "제보를 받았다"고 밝혔다.
외교부의 다른 당국자는 인지 직후 자료가 유출됐을 수 있는 경로인 이메일 시스템 등 대외 소통 창구에 대한 긴급 보안 점검을 벌인 결과, 해킹이나 비정상 접속을 확인하지 못했기 때문에 우선은 해킹 등이 아닌 순방 행사 진행 과정에서의 유출로 보고 있다고 설명했다.
현재까지 추가 유출은 확인되지 않고 있지만, 바이러스 토털 사이트에 업로드된 파일은 유료 회원이 내려받을 수 있고 문제의 파일은 지난 6월 사이트에 올라와 5개월간 방치된 상태였다.
해당 사이트에서의 다운로드 이력 등은 경찰이 조사 중이며 이를 통해 추가 확산 여부의 전모가 밝혀질 전망이다.
jk@yna.co.kr

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음