더게이트
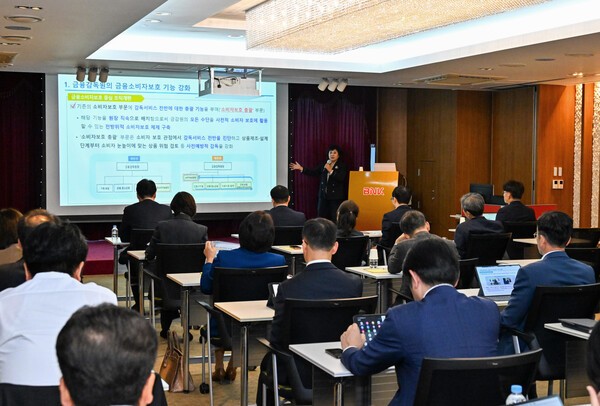
“민원 터진 뒤 수습 아닌 사전 예방으로”…BNK부산은행, 전 금감원 부원장 초청 소비자보호 특강
연합뉴스
기업 로고·홍보 영상 도용해 공식 홈페이지처럼 위장
의심 도메인 12개 확인…암호화폐 지갑서 입출금 포착
[김선영 제작] 일러스트
(서울=연합뉴스) 권하영 기자 = 두산로보틱스[454910]와 주류 브랜드 '처음처럼' 등 국내 기업·브랜드의 로고와 홍보 영상을 도용해 공식 홈페이지처럼 꾸민 사칭 웹사이트들이 무더기로 발견됐다.
이들 사이트는 회원가입과 VIP 회원 기능 등을 갖추고 암호화폐 결제를 유도한 정황이 확인됐으며, 관련 지갑에서 실제 암호화폐 입출금 기록도 포착돼 이용자들의 주의가 요구된다.
28일 보안 업계에 따르면 안랩[053800] 시큐리티 인텔리전스 센터(ASEC)는 최근 원격접근형 악성코드 '밸리랫'(ValleyRAT) 관련 인프라를 추적하는 과정에서 국내 기업을 사칭한 다수의 웹사이트를 확인했다.
이들 사이트는 실제 기업의 로고와 홍보 영상, 소개 자료 등을 활용해 공식 홈페이지처럼 위장한 것으로 나타났다.
사이트에는 초대 코드 기반 회원가입과 로그인, 수수료 내역 조회, VIP 회원 기능, 암호화폐 입출금 기능 등이 마련돼 있었다.
특히 온라인 상담 채팅에서는 달러 연동 스테이블코인인 테더(USDT) 결제를 안내하면서 블록체인 네트워크인 트론(TRON)의 지갑 주소를 제공하고 거래 스크린샷 제출을 요구했다.
안랩은 처음처럼 사칭 사이트 관련 분석에서 특정 암호화폐 지갑으로 USDT가 5차례 입금되고 3차례 출금된 사실도 확인했다.
입금 5건은 모두 동일한 외부 지갑에서 이뤄졌다. 이 외부 지갑이 과거부터 수신한 USDT의 누적 규모는 약 1천300만 USDT(1달러 연동 기준 1천300만달러·약 173억원)로 파악됐다.
이 금액이 사칭 사이트와 관련된 직접적인 거래액이거나 실제 사기 피해액인지는 확인되지 않았다.
안랩은 기존 밸리랫 악성코드가 사용한 서버의 IP 주소를 추적하고 과거 웹사이트 기록 등을 분석해 관련 도메인 11개를 찾아냈다고 설명했다. 이후 유사한 웹사이트를 추가로 발견하면서 연관성이 의심되는 도메인은 총 12개로 늘었다.
다만 현재까지 밸리랫 악성코드 운영과 이들 사칭 사이트, 암호화폐 지갑 사이의 직접적인 운영 연관성은 확인되지 않았다.
kwonhy@yna.co.kr

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음