위키트리
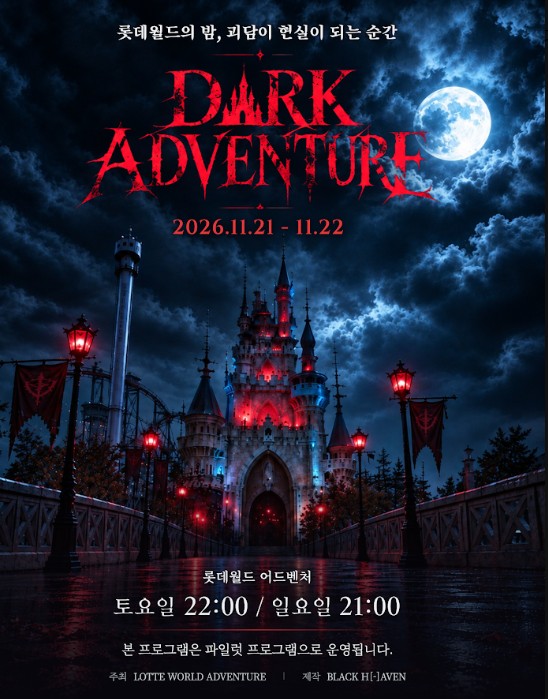
롯데월드, 폐장 후 파크 전역서 호러 이머시브 '다크 어드벤처' 선보여
연합뉴스
금감원 사칭해 허위 ID로 공격…금보원 노린 공격 가능성 염두
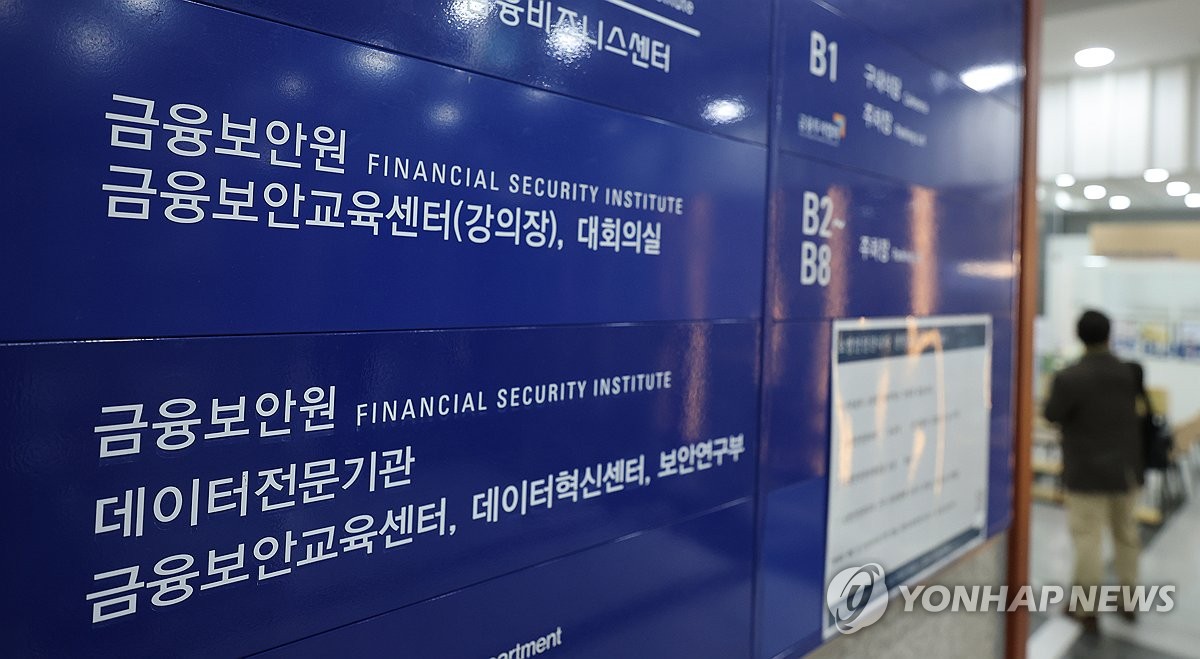
(서울=연합뉴스) 서명곤 기자 = 금융위원회 산하 금융보안 전담 기관인 금융보안원이 해킹 공격을 받아 금융사 직원 개인정보 등 수백건이 유출된 것으로 파악됐다. 사진은 11일 서울 여의도 금융투자센터빌딩 로비의 금용보안원 여의도사무소 안내 문구. 2026.11.11 seephoto@yna.co.kr
(서울=연합뉴스) 강류나 박수현 기자 = 금융보안원이 해킹 사고와 관련해 경찰에 인터넷주소(IP) 추적 수사를 의뢰한 것으로 확인됐다.
해커는 금융감독원을 사칭해 시스템에 접근한 것으로 전해진다. 무작위로 취약점을 찾아 공격한 최근 금융권 해킹사고와는 다르다는 점에서 금융보안원을 표적으로 삼았을 가능성도 제기된다.
11일 금융권에 따르면 금융보안원은 전날 해킹 사고 발생 보도 이후 경찰로부터 연락을 받아 수사를 의뢰했고, 경찰청 사이버수사대는 관련 내사에 착수했다.
이번 공격은 금융보안원을 겨냥한 것일 가능성이 거론되는 것으로 전해진다.
금융보안원 관계자는 "다른 금융사 공격은 무작위로 취약점을 찾아 해킹하는 방식이었는데 이번 형태는 달랐다"고 설명했다.
해커들은 금융보안원의 권한 승인 시스템 취약점을 악용해 금감원 권한의 허위 ID를 만들어서 접속한 뒤 자료를 조회하고 내려받은 것으로 전해진다.
해킹 공격 때 수백개 IP를 바꿔가며 접근해 비정상적인 접근이라는 점을 눈치채기 어렵게 만들었다.
그러다가 지난 9일 오후 1∼2시께 집중적으로 공격이 이뤄지자 금융보안원이 이를 인지하고 시스템 접속을 차단한 것으로 알려졌다.
해커들이 금감원 허위 계정을 만들었지만 이 과정에 실제 금감원 계정 정보가 유출, 사용되진 않은 것으로 파악됐다.
금융위원회와 금감원은 이날 오전부터 금융보안원 현장에 인력을 투입해 정보보호수준 관리 실태 등을 점검 중이다. 금감원 사칭 해커들이 언제부터 공격을 시작했는 지도 살펴보고 있는 것으로 전해진다.
현재까지 48개사의 130여개 파일이 유출된 것으로 추정된다.
유출된 파일에는 개인신용정보 동의서 샘플 등 행정서식 약 200건, 행정서식에 포함된 이름·생년월일 등 개인정보 300여건, 마스킹 처리돼 가려진 상태의 이름·휴대전화번호 등 시스템 이용자 정보 350여건 등이 포함된 것으로 전해진다.
피해 금융회사에 대형사는 포함되지 않은 것으로 파악됐다.
금융보안원은 금융사가 평가에 필요한 자료를 제출하는 '정보보호 상시평가 사이트'에서 비정상적인 접근을 감지해 지난 9일 오후 2시 19분께 서비스를 차단했다. 현재도 추가 피해 방지와 사고 조사를 위해 서비스 차단 상태를 유지 중이다.
한편 금융보안원은 이번 해킹 사고로 인해 오는 12일 개최 예정이던 '금융정보보호 컨퍼런스(FISCON) 2026' VIP 행사를 전면 취소했다.
newna@yna.co.kr

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음