연합뉴스
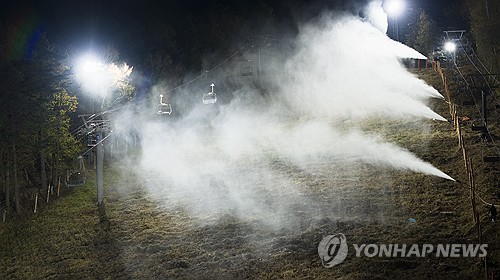
"반갑다 겨울아" 모나용평스키장 22일 첫 개장(종합)
위키트리
AI 모델 요청을 대신 중계해 주는 서비스 OpenRouter가 사용자들에게 이메일을 보내 경고했다. 미니맥스(MiniMax) 모델로 보낸 프롬프트와 출력을 제3자가 읽었을 수 있다는 내용이다. 근거는 한 보안 연구자의 실험이다. 연구자가 2026년 7월부터 10월 사이 프롬프트에 숨겨 둔 고유 테스트 링크를 누군가 40~130시간 뒤에 열어 본 것으로 나타났다.
OpenRouter는 자사 시스템이 뚫린 것은 아니라는 입장이다. 대신 미니맥스와 요청을 전달한 중계 업체에 문제가 있다고 밝혔고, 문제가 된 엔드포인트에서 제로 데이터 리텐션(ZDR·프롬프트를 저장하지 않겠다는 약속) 표시를 뗐다.
OpenRouter는 11월 21일(현지시각) 유료 고객을 대상으로 이메일을 보내기 시작했다고 AI 해설 매체 익스플레인엑스(explainx)가 전했다. 이메일 전문은 개발자 여러 명이 해커뉴스에 올렸다. 이 매체에 따르면 메일은 계정별로 맞춤 작성돼 있다. 계정이 미니맥스 모델에 보낸 요청 수와 이를 실어 나른 업체, UTC 기준 기간이 적혀 있다.
실험 방식은 ‘카나리(canary)’ 테스트다. AI 시스템만 봐야 하는 비밀 웹 링크를 프롬프트에 넣어 두고 나중에 누군가 링크를 열면, 프롬프트가 저장됐다가 읽혔다는 뜻이 된다. 이메일에 따르면 그 링크를 제3자가 요청 완료 40~130시간 뒤에 열었다. 한 해외 매체가 계산한 값으로는 하루로 치면 약 1.7일에서 5.4일 뒤다.
시간차가 중요한 이유가 있다. 스타트업포춘(Startup Fortune)은 프롬프트가 도착하는 즉시 링크를 열었다면 자동 콘텐츠 검열을 의심할 수 있다고 짚었다. 하지만 실제로는 며칠 뒤에 열렸다. 이 매체는 실시간으로 작동하는 필터가 아니라 저장된 텍스트를 누군가 나중에 열어 본 것에 가깝다고 설명했다.
같은 업체에서 다른 모델로 한 동일한 테스트는 예외 한 건을 빼고 접근 흔적이 없었다. 연구자가 심어 둔 AWS 테스트 키도 쓰이지 않았다. 해커뉴스 사용자 minimaxir, 곧 개발자 맥스 울프(Max Woolf)는 자신도 같은 이메일을 받았다고 댓글을 남겼다.
이메일에는 업체 세 곳이 이름을 올렸다. 아틀라스클라우드(AtlasCloud)와 노비타, 스트림레이크다. 세 곳은 미니맥스 요청을 미니맥스에 넘겼다고 OpenRouter에 밝혔다. 요청을 미니맥스가 직접 처리했든 이들 업체가 전달했든 링크가 열리는 양상은 같았다.
OpenRouter는 이메일에서 “문제는 미니맥스와 이를 전달한 업체에 있으며 OpenRouter에 있는 것이 아니다”라고 적었다. 다만 이는 업체들의 보고에 기반한 결론이다. 이미 사용자 환경을 떠난 프롬프트가 되돌아오는 것은 아니다.
미니맥스의 설명은 OpenRouter를 거쳐 간접적으로만 전해졌다. 미니맥스는 스트림레이크에 10월 22일 이전에 자사 엔드포인트에서 콘텐츠 검열을 켜 뒀고 이후 제로 데이터 리텐션을 켰다고 알렸다. OpenRouter는 미니맥스에 직접 경위를 요청했지만 이메일 발송 시점까지 답을 받지 못했다고 밝혔다. 이메일에는 “우리는 그들이 전한 내용을 그대로 전달할 뿐”이라는 문장이 있다.
스타트업포춘은 미니맥스가 프롬프트 보관을 중국 국가인터넷정보판공실의 콘텐츠 검열 규정 준수와 연결했다고 전했다. 보관 이유는 설명되지만 며칠 뒤 링크를 연 주체까지 설명하지는 못한다. OpenRouter도 미니맥스도 무엇이 보관됐고 누가 접근했는지 전체 로그를 공개하지 않았다. 영향받은 요청이나 고객이 몇 건인지도 이메일에 나오지 않는다. OpenRouter 블로그에는 공개 게시물도 아직 없다.
이번 이메일은 사흘이 아니라 이틀 앞선 11월 19일 산업보안업체 드래고스가 낸 연구와 방식이 같다. 드래고스의 HD 무어는 “고유하고 추적 가능한 비밀을 담은 AI 프롬프트 거의 200만 건”을 AI 서비스에 보냈다고 밝혔다. 한 해외 매체에 따르면 OpenRouter는 연구자를 실명으로 밝히지 않았지만 수법이 일치한다.
드래고스는 해당 AI 연구소와 호스팅 업체 이름을 공개하지 않았다. 다만 “가장 명확한 사례는 중국 AI 연구소”라며 7월부터 10월 사이 이곳 모델에 보낸 프롬프트의 절반 넘는 건에서 비밀 링크가 조회됐다고 했다. ‘데이터 수집 없음’ 또는 제로 데이터 리텐션으로 표시한 요청 중에서도 약 3분의 2가 여기에 해당했다.
이 연구소의 스크레이퍼(자동 수집 프로그램)는 대개 요청 “이틀 또는 사흘 뒤” 나타났다. OpenRouter가 밝힌 40~130시간 범위 안이다. 이 연구소 모델을 재판매하는 미국 호스팅 업체로 보낸 프롬프트에도 “똑같은 스크레이퍼”가 반응했다. 무어는 “제로 데이터 리텐션은 의미가 있어야 한다”고 적었다.
익스플레인엑스는 OpenRouter 문서가 제로 데이터 리텐션과 ‘안전 목적 보관’을 구분한다고 소개했다. 전자는 필수 안전 경로를 제외하고 처리 뒤 프롬프트와 응답을 저장하지 않는다는 뜻이다. 후자는 학습에 쓰지 말라고 요청했더라도 업체가 오남용 방지를 위해 프롬프트를 보관할 수 있다는 뜻이다. 건은 특정 엔드포인트의 ZDR 표시를 다룬다. 표시를 뗐다고 모든 업체가 악의적이라는 증거는 아니고, 조사가 끝날 때까지 이 경로에서 ZDR을 보장하지 않겠다는 신호라는 설명이다.
스타트업포춘의 조언은 구체적이다. 먼저 OpenRouter 활동 기록과 자체 요청 로그에서 7월 이후 미니맥스 모델을 호출한 내역을 찾는다. 아틀라스클라우드·노비타·스트림레이크를 거친 호출도 포함한다. 그 프롬프트 안에 API 키, 데이터베이스 주소, 베어러 토큰, 클라우드 접근 키, 내부 호스트명처럼 자격 증명 역할을 하는 값이 있었다면 모두 교체한다. 새 값을 발급하는 데서 멈추지 말고 이전 값을 폐기해야 한다는 점도 강조했다.
다음은 요청 경로 점검이다. 스타트업포춘에 따르면 많은 팀이 모델 이름만 한 번 정해 놓고 어느 업체가 실제로 응답하는지는 보지 않는다. OpenRouter는 요청마다 업체를 제한할 수 있고 ZDR을 지원하는 업체만 걸러 쓰는 필터도 제공한다. 다만 이 필터는 업체의 주장만큼만 믿을 수 있다. 사건이 드러낸 약점이 바로 여기다.
스타트업포춘은 개인정보와 비밀 값을 프롬프트가 자체 서버를 떠나기 전에 지우라고도 권했다. 라우터 앞단에 키 형태 문자열을 잡는 정규식 검사를 두는 방식이다. 어느 업체가 뒤에 있든 효과가 있고 비용도 낮다. 직접 검증도 가능하다. 프롬프트에 고유한 카나리 URL을 넣고 며칠 뒤 서버 로그에 접속 기록이 남는지 보면 된다.
이 매체는 문제를 중국 업체로만 한정하지 말라고도 했다. 같은 보도는 별도 사례로 Phala가 딥시크 V4 플래시가 18일간 침해된 서버에서 돌았다고 보고한 일을 언급했다. 검열 규정이 보관을 강제하는 경우도, 업체의 단순한 운영 실패도 결과는 같다. 프롬프트가 사용자가 고르지 않은 곳에 놓인다.

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음