스포츠춘추
'두산 왕조' 만든 김태룡 시대 끝났다…16년 최장수 단장 퇴장, 45세 신임 정재훈 단장 선임
더팩트
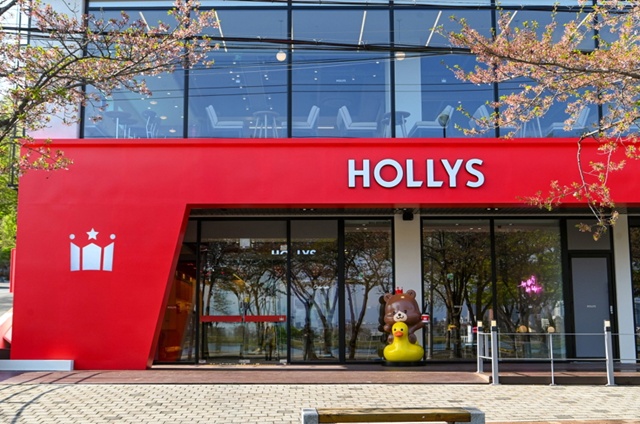
[더팩트ㅣ유연석 기자] 커피 프랜차이즈 할리스에서 해킹으로 회원 개인정보가 대거 유출됐다. 은행과 저축은행 등 금융권에서 해킹 피해가 잇따른 데 이어 유통·식음료 업계까지 고객 정보 유출 사고가 번지면서 업계 전반의 보안 관리 체계를 재점검해야 한다는 목소리가 커지고 있다.
19일 관련 업계에 따르면 할리스는 전날 고객에게 개별 안내 메시지를 보내 멤버십 시스템에 비인가 접근이 발생해 개인정보가 유출된 사실을 지난 16일 확인했다고 공지했다. 유출은 9월 3일부터 10월 7일 사이 발생한 것으로 추정된다. 대상은 2020년 2월 11일 이전 멤버십에 가입한 고객으로, 구체적인 유출 규모와 피해 인원은 아직 확정되지 않았다.
유출 항목은 아이디, 비밀번호, 이름, 생년월일, 전화번호, 주소, 이메일과 본인인증 식별값인 중복가입확인정보(DI) 등이다. 비밀번호와 DI가 함께 유출되면서 동일한 계정 정보를 사용하는 다른 사이트로 2차 피해가 확산할 수 있다는 우려가 나온다. 특히 최초 침입 시점부터 회사가 유출 사실을 인지하기까지 40일 넘게 걸려 '늑장 대응'이라는 비판도 피하기 어렵게 됐다.
할리스는 비인가 접근 경로 차단, 인증 절차 강화 등 후속 조치에 착수했으며 관계 당국에 신고해 조사에 협조하고 있다. 회원들에게는 비밀번호 즉시 변경과 출처가 불분명한 문자·이메일 응대 자제를 당부했다. 할리스는 "고객 여러분께 심려를 끼쳐드린 점 깊이 사과드린다"고 밝혔으나 별도 보도자료 배포 없이 회원 개별 공지에 그쳤다.
◆ 금융권 뚫리자 유통·플랫폼도 '줄줄이'…뚫려도 몰랐다
이번 사고는 최근 금융권 해킹 사태와 맞물려 파장이 더욱 크다. 금융당국에 따르면 신한은행 해킹 사고 전후로 침해가 확인된 금융사는 은행, 저축은행, 가상자산사업자 등 16곳이며 파악된 유출 규모는 약 10만건에 달한다. 신한은행 고객 2만5729명과 예가람저축은행 4만3246명 등의 정보가 새어 나갔고, 전 금융권 555개사 점검에서는 130곳이 보안패치 미적용 등 관리 미흡으로 적발됐다.
유통·플랫폼 업계 역시 올해 정보 보안 사고가 잇따르고 있다. CU 편의점 택배 서비스를 운영하는 BGF네트웍스는 아이디와 이름, 주소, 연계정보(CI) 등이 유출됐고, 동영상스트리밍서비스(OTT) 티빙은 가입자 약 1300만명의 정보가 유출됐다. 무신사가 운영하는 29CM에서도 15만9000여건의 개인정보가 새어 나갔다.
뷰티 플랫폼 강남언니는 국내외 고객 21만9665명의 정보가 유출됐으며, 화장품 플랫폼 화해도 외부 침입을 확인해 한국인터넷진흥원(KISA)에 신고했다. 두 사례 모두 플랫폼 간 연동 기능인 응용프로그램 인터페이스(API) 취약점을 파고든 공격이었다. 지난해에도 GS리테일, BYN블랙야크, 아디다스코리아, 디올, 티파니앤코, 까르띠에, 머스트잇, 루이비통, 쿠팡 등에서 고객 정보 유출 사고가 발생했다. 쿠팡의 경우 대규모 유출 사고 여파로 6000억원대 과징금을 부과받은 바 있다.
◆ '덧대기식 전산'에 관리 공백…취약점 방치 땐 과징금 최대 10%
업계에서는 오래된 기존 시스템 위에 멤버십·결제·배송·제휴 서비스를 차례로 덧붙여 몸집을 키워온 유통 기업의 전산 구조를 반복 사고의 원인으로 꼽는다. 회원·결제·배송 정보를 대량으로 보유하는 업종 특성상 한 번의 침입으로도 피해 범위가 넓어진다. 개인정보보호위원회가 이인영 더불어민주당 의원실에 제출한 자료에 따르면 2022년부터 4년간 유출로 과징금 처분을 받은 139건 중 유통기업이 34건으로 가장 많았고, 금융업은 14건이었다.
곽진 아주대 사이버보안학과 교수는 '더팩트'와 통화에서 "메인 시스템에 배송 관리, 배송 추적 같은 서비스를 덕지덕지 붙이면 각각을 관리하는 주체가 달라진다"며 "유통사는 결제대행(PG)사 등에서 받아오는 정보를 자신들이 보호할 대상이 아니라고 판단할 수 있고, 상대 업체는 계약에 따라 넘겨줬으니 유통사 책임이라고 생각한다. 그러다 보면 관리 주체의 공백이 생긴다"고 설명했다.
할리스 사고에 대해서는 "커피전문점 같은 업종은 대기업보다 보안에 대한 관심이 덜했을 수 있고, 2020년 이전 데이터라면 인증 정보 관리가 미흡했거나 비밀번호 설정이 허술했을 가능성도 있다"면서도 "지금은 유출됐다는 정도만 공지돼 자세한 건 더 봐야 한다"고 말했다. 이어 "왜 2020년 2월 11일 이전 가입자 정보만 유출됐는지는 조사 결과가 나와야 알 수 있다"며 "탈퇴 회원 정보까지 보관한 건지, 수집 당시 고지한 보관 기간을 지켰는지, 발표된 것 외에 추가로 유출된 정보가 있는지 따져봐야 한다"고 지적했다.
할리스에 대한 처분 수위는 당국 조사 결과에 따라 정해진다. 유출 사고가 잇따르면서 제재 기준도 강화됐다. 지난 9월 11일 시행된 개정 개인정보보호법은 최근 3년간 고의·중과실로 위반을 되풀이했거나 1000만명 이상 피해를 낸 경우 전체 매출의 최대 10%까지 과징금을 부과할 수 있도록 했다. 유출 가능성만 감지돼도 이용자에게 즉시 알리고 피해 구제 절차도 안내해야 한다.
한 유통업계 관계자는 "개인정보 보호를 단순한 규제 방어 비용으로 치부하던 시대는 끝났다"며 "보안을 소비자 신뢰와 직결된 문제로 봐야 한다"고 말했다.
ccbb@tf.co.kr

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음