위키트리
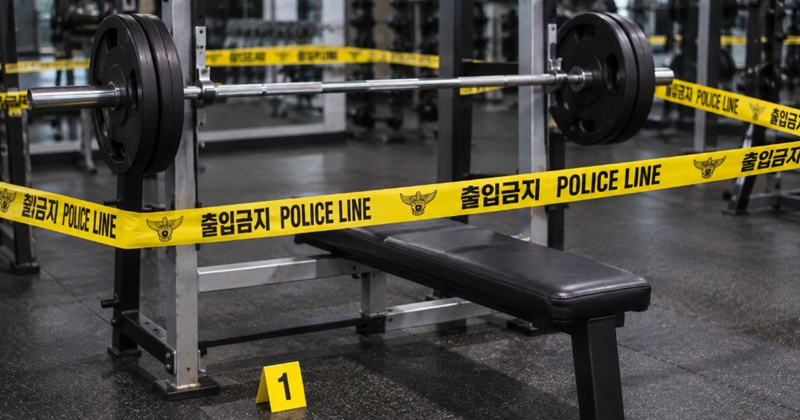
바벨에 목 눌려 사망한 40대 남성...헬스장 대표·트레이너 '무죄'
더팩트
[더팩트ㅣ김수민 기자] 미래에셋증권에서 외부 해킹으로 고객 계좌번호와 임직원 개인정보가 유출되는 사고가 발생했다.
7일 금융투자업계에 따르면 미래에셋증권은 지난 4일 일부 모바일 웹과 그룹웨어 시스템에서 외부의 비정상적인 접속 흔적을 발견하고 긴급 보안 조치를 실시했다.
이번 사고로 고객 3800여 명의 계좌번호와 전·현직 임직원의 이름 및 사번 3만5000여 건이 외부에 노출된 것으로 파악됐다. 다만 주민등록번호와 여권번호, 운전면허번호 등 고유식별정보를 비롯해 계좌 비밀번호와 같은 금융거래 관련 핵심 정보는 유출 대상에 포함되지 않았다.
미래에셋증권은 외부 비인가자가 접근 권한 없이 일부 자료를 열람한 것으로 보고 있다. 악성코드 감염은 확인되지 않았으며 주식거래 시스템이나 홈페이지 등 고객 서비스도 정상적으로 운영됐다는 설명이다. 현재까지 이번 사고에 따른 직접적인 금전 피해 역시 확인되지 않았다.
회사는 이상 접속을 탐지한 직후 관련 서버의 네트워크를 차단하고 취약점에 대한 보완 작업을 마쳤다. 금융위원회와 금융감독원, 개인정보보호위원회 등 관계 기관에도 유출 사실을 신고했다.
정보 유출 대상에 포함된 고객과 임직원에게는 개별 안내를 진행하고 있다. 특히 주말에도 고객 문의에 대응할 수 있도록 이날 오전 10시부터 오후 5시까지 임시 상담창구를 운영하기로 했다.
김미섭·허선호 미래에셋증권 대표이사는 공지를 통해 개인정보 보호 책임을 충분히 이행하지 못한 데 대해 사과하고, 사고 발생 원인과 유출 경위를 조사해 재발 방지 대책을 수립하겠다는 입장을 밝혔다. 회사 측은 이번 사고를 악용한 사칭 전화나 문자메시지, 이메일 등에 주의를 기울여 달라고 당부했다.
문제는 미래에셋그룹 계열사에서 이 같은 사이버 보안 사고가 반복되고 있다는 점이다. 앞서 미래에셋생명은 지난달 25일부터 26일까지 이어진 해킹 공격으로 고객의 이름과 주민등록번호, 계좌번호, 퇴직연금 거래 내역 등이 외부에 유출되는 피해를 입었다.
미래에셋자산운용 또한 지난달 28일 업무용 웹 시스템에 외부 침입이 발생하면서 일부 정보가 유출된 사실을 확인했다. 다만 일반 투자자의 개인정보는 유출되지 않았다는 입장이다.
에너지인프라자산운용에서도 공식 홈페이지를 대상으로 한 외부 침투 시도가 포착됐다. 해당 사고는 고객 정보나 금융 데이터 유출로 이어지지는 않았다.
이로써 최근 외부 사이버 공격에 노출된 미래에셋그룹 계열사는 미래에셋증권을 포함해 총 4곳으로 늘었다. 각 계열사별 피해 범위와 유출 정보에는 차이가 있지만, 비교적 짧은 기간에 보안 사고가 집중됐다는 점에서 그룹 차원의 대응 체계가 주목받고 있다.
미래에셋그룹은 지난 5일 정보보호 역량 강화에 무게를 둔 조직개편과 임원 인사를 단행하기도 했다. 기술 혁신과 금융보안 강화를 핵심 방향으로 설정하고 정보보호 조직의 위상을 높이는 한편, 전체 승진 임원의 20%를 인공지능 전환(AX)·디지털·정보보호 분야 전문가로 배치했다. 그러나 조직개편을 전후해 주요 계열사의 사이버 침해 사고가 잇따라 확인되면서 보안 관리의 실효성을 둘러싼 논란은 당분간 이어질 것으로 보인다.
sum@tf.co.kr

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음