뉴스와이어
디지털트윈연구자포럼, ‘연합·자율·실증’ 잇는 제4회 기술교류회 개최
더팩트
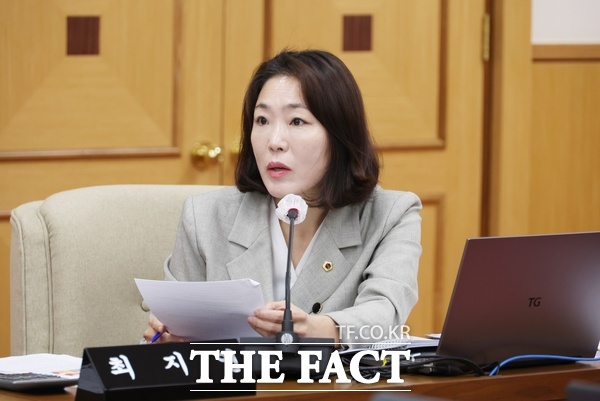
[더팩트ㅣ대전=선치영 기자] 최지연 대전시의회 의원이 대전시교육청의 교육용 구글 계정 대규모 해킹 사고와 관련해 허술한 보안관리체계와 미흡한 초기 대응을 강하게 지적하며 근본적인 재발 방지 대책 마련을 촉구했다.
최 의원은 11일 행정사무감사에서 전국 시도교육청의 교육용 구글 계정 해킹 피해 가운데 대전시의 피해 규모가 큰 점을 지적하고 대전시교육청의 보안체계 전반에 대한 정밀 점검이 시급하다고 강조했다.
이번 사고는 학생과 교직원이 교육활동에 사용하는 구글 계정의 비밀번호가 대량으로 무단 변경된 정보보안 사고다.
최 의원이 특히 문제 삼은 것은 교육청의 늦장 대응이다. 자료에 따르면 이상행위는 2026년 9월 26일 오전 3시 4분 발생했지만, 교육청은 이틀 뒤인 28일 학교 측의 신고를 받고서야 사고를 인지했다.
이후 구글 측에 조치를 요청하고 전체 계정 비밀번호 변경을 추진했지만, 10월 3일 시도한 공격 차단 작업마저 실패했다. 결국 10월 4일 구글 측으로부터 대량 무단 변경 사실을 통보받은 뒤에야 전체 계정 로그인 차단 등 긴급 조치에 나섰다.
계정 관리의 허점도 도마 위에 올랐다. 기관 관리자 계정에는 2단계 인증이 의무화돼 있었지만 교직원 계정은 선택 사항이었으며 사고 당시 교육청조차 교직원 계정의 2단계 인증 적용 현황을 정확히 파악하지 못한 것으로 나타났다.
교육청이 재발 방지책으로 검토 중인 유료 서비스 전환 비용은 약 1억 5865만 원에 달한다.
최지연 의원은 "보안 기능이 강화된 유료 서비스를 도입하는 것만으로 이번 사고의 근본적인 해결책이 될 수는 없다"며 "기존 보안체계에서 무엇이 부족했는지, 왜 대규모 공격을 사전에 탐지하거나 차단하지 못했는지부터 밝혀야 한다"고 지적했다.
이어 "학생들의 개인정보와 학습권을 보호하기 위해 최초 공격 경로와 보안 취약점, 교육청과 구글의 대응 과정, 개인정보 유출 여부까지 철저히 규명하고 실효성 있는 재발 방지 대책을 마련할 것"을 촉구했다.
tfcc2024@tf.co.kr

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음