풋볼리스트
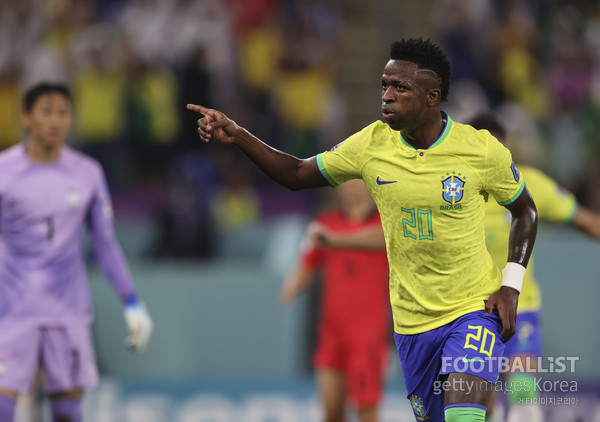
‘억제기 취급 받는’ 비니시우스, 안첼로티 밑에선 원더골 두 방으로 ‘통산 100호골’
더팩트
[더팩트 | 문은혜 기자] 북한 연계 해킹조직 라자루스가 국내 서버 30대를 포함해 전 세계 주요 기관과 기업의 정보시스템을 겨냥한 사이버 공격에 나선 정황이 드러났다. 정부기관과 금융회사를 우선 표적으로 삼아 금전적 이익과 기밀정보 확보를 동시에 노린 것으로 분석된다.
15일 관련업계에 따르면 글로벌 사이버보안기업 사이퍼마(CYFIRMA)는 지난 4일 발표한 분석 보고서에서 북한 라자루스 조직과 연관된 것으로 추정되는 해커들이 프로그래밍 언어 PHP의 보안 취약점인 'PHP투셸(PHP2Shell)'을 이용해 세계 각국의 서버를 공격 대상으로 선정했다고 밝혔다.
사이퍼마가 확보한 공격 대상 명단에는 미국과 일본, 한국 등 10개국의 인터넷 연결 서버 216대가 포함됐다. 이 가운데 미국이 49대로 가장 많았고 일본 47대, 인도 31대, 한국 30대 순이었다. 태국 16대, 아랍에미리트 14대, 인도네시아와 호주 각각 10대 등도 표적에 올랐다.
공격자들은 지난달 25일부터 29일까지 공격 범위를 581대로 확대했다고 주장했다.
이번 공격은 무작위로 서버를 노리는 대신 국가와 산업별로 목표를 선별했다는 점이 특징이다. 해커들은 정부기관과 은행 등 금융권을 우선순위에 두고 통신, 물류, 항공, 제조업체와 온라인 거래 플랫폼 등으로 공격 대상을 넓히려 한 것으로 파악됐다.
특히 라자루스와 연계된 공격자들이 금융자산 탈취와 정부기관 대상 첩보활동을 병행하려 했다는 점이 주목된다. 다만 공격자들이 일부 서버에 웹셸을 설치했다는 주장과 실제 정보 유출 여부는 개별적으로 확인되지 않았다.
사이퍼마는 이번 위협을 최고 위험 단계인 '치명적'으로 평가하고 관련 기관과 기업에 즉각적인 보안 조치를 권고했다. 특히 워드프레스 등 웹사이트 관리 프로그램만 업데이트해서는 취약점을 해결할 수 없으며, PHP 자체를 수정된 버전으로 교체해야 한다고 강조했다.
또한 보안 패치 적용 이후에도 서버 운영 프로세스를 모두 재시작하고, 지난달 17일 이후의 접속 기록을 분석해 침입 흔적이 있는지 점검할 것을 당부했다.

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음