정보보안 전문기업 케이사인(대표이사 구자동, 최현철)은 오는 10월 21일부터 23일까지 3일간 일산 킨텍스에서 열리는 ‘KOAA SHOW(제23회 국제 모빌리티 산업전)’에 참가한다고 20일 밝혔다.
KOAA SHOW는 2004년 처음 개최된 이래 매년 열리고 있는 국제 모빌리티 산업 전시회다. 올해는 킨텍스 제1전시장에서 아시아 기계&제조 산업전, 한국국제냉난방공조전 등 연관 산업 전시회와 함께 열려 방문객이 한 번에 여러 분야를 둘러볼 수 있다.
케이사인은 이번 전시에서 전기차 충전기의 보안 위협 대응 기술 개발 결과물인 ‘전기차 충전 인프라 보안 취약점 자동 분석 솔루션’을 선보인다. 이 솔루션은 과학기술정보통신부와 정보통신기획평가원(IITP)의 ‘정보보호 핵심원천기술개발사업’(과제명: 전기자동차 충전기 보안위협 대응 기술 개발)을 통해 개발됐다.
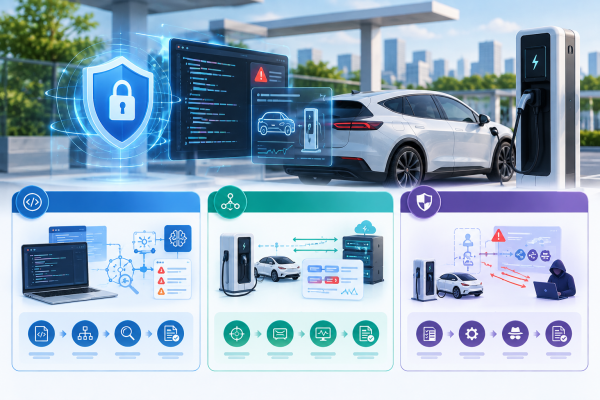
솔루션은 충전 프로토콜 퍼징과 AI 기반 SW 코드 분석으로 충전 인프라에 숨은 보안 위협을 탐지하고, BAS(침해 및 공격 시뮬레이션)를 기반으로 실제 위협도를 검증한다. 소프트웨어 분석, 프로토콜 점검, 공격 시뮬레이션의 세 가지 기술로 구성되며, 전시회에서는 이 가운데 소프트웨어 분석과 프로토콜 점검을 시연한다.
먼저 ‘SW 취약점 분석 플랫폼’은 충전 SW의 소스코드와 바이너리를 알려진 취약 패턴과 4채널 하이브리드 유사도로 정밀 비교·분석한다. 소스코드를 입력하면 코드 흐름을 분석한 뒤 4채널 유사도를 비교하고, TOP-K 유사도 설명을 통해 판정 근거(XAI)까지 제시한다. 변수명이나 코드 구조가 달라도 동일한 취약점을 찾아낼 수 있다는 점이 특징이다.
다음으로 ‘전기차 충전 프로토콜 퍼저’는 충전기와 관제 서버를 대상으로 통신 메시지를 변형해 전송하고, 충전 단계별 상태 머신을 추적해 상태 의존 취약점까지 자동으로 탐지한다. 퍼징 대상을 지정(연결)하면 변이 메시지를 생성해 전달하고, 그에 따른 응답과 상태를 관찰해 분석 결과 리포트를 생성한다.
마지막으로 ‘충전 인프라 공격 시뮬레이션’은 충전 인프라 테스트베드에서 실제 공격 시나리오를 재현해 취약점과 방어 능력을 직접 검증한다. 공격 시나리오를 선택하면 Agent 설치와 공격 수행, APT 공격자 행동 모사까지 이어지며, 그 결과를 방어 성능 리포트로 정리한다.
케이사인 연구개발팀 김석휘 선임연구원은 “전기차 충전 인프라가 확대되는 만큼 충전기와 관제 서버, 충전 SW 전반의 보안 점검 필요성도 커지고 있다”며 “이번 전시에서 충전 SW와 통신 프로토콜의 취약점을 찾아내는 과정을 직접 확인해 보시기 바란다”고 말했다.
케이사인 소개
케이사인은 1999년 설립된 국내 정보보안 전문 기업이다. 인증·암호 기술을 기반으로 PKI, 데이터 암호화, 키 관리, 통합 인증 등 핵심 보안 솔루션을 자체 기술로 개발·제공하고 있으며, AI 보안과 양자내성암호(PQC) 등 차세대 보안 기술로 사업 영역을 확대하고 있다. 공공기관, 금융권, 기업 고객을 중심으로 풍부한 구축 경험과 레퍼런스를 보유하고 있으며, DB 암호화 및 인증 분야에서 축적된 기술력을 바탕으로 국내 보안 시장에서 높은 신뢰도를 확보하고 있다.
언론연락처: 케이사인 마케팅팀 문채영 대리 070-7090-7906
이 뉴스는 기업·기관·단체가 뉴스와이어를 통해 배포한 보도자료입니다.